Sus equipos ya usan IA
Descubra qué herramientas tienen acceso a datos de la empresa o de clientes y quién es responsable de cada caso de uso.
Sabe adónde van sus datos
Servicios
Desde hace más de 10 años desarrollamos proyectos financieros basados en blockchain: exchanges de criptomonedas centralizados y descentralizados, bots cripto, pasarelas de pago, tokenización inmobiliaria, proyectos DeFi y NFT.
AI & ML
Desde 2023 desarrollamos IA para empresas: desarrollo de IA y LLM a medida, agentes de IA, chatbots e IA empresarial integrada con sus datos, productos y procesos.
Decida qué puede hacer su IA antes de que lo haga
Antes de que un asistente de IA pueda leer el registro de un cliente, redactar una respuesta o enviarla, alguien tiene que decidir a qué puede acceder y quién aprueba la acción. Merehead le ayuda a tomar esas decisiones y llevarlas a la práctica.
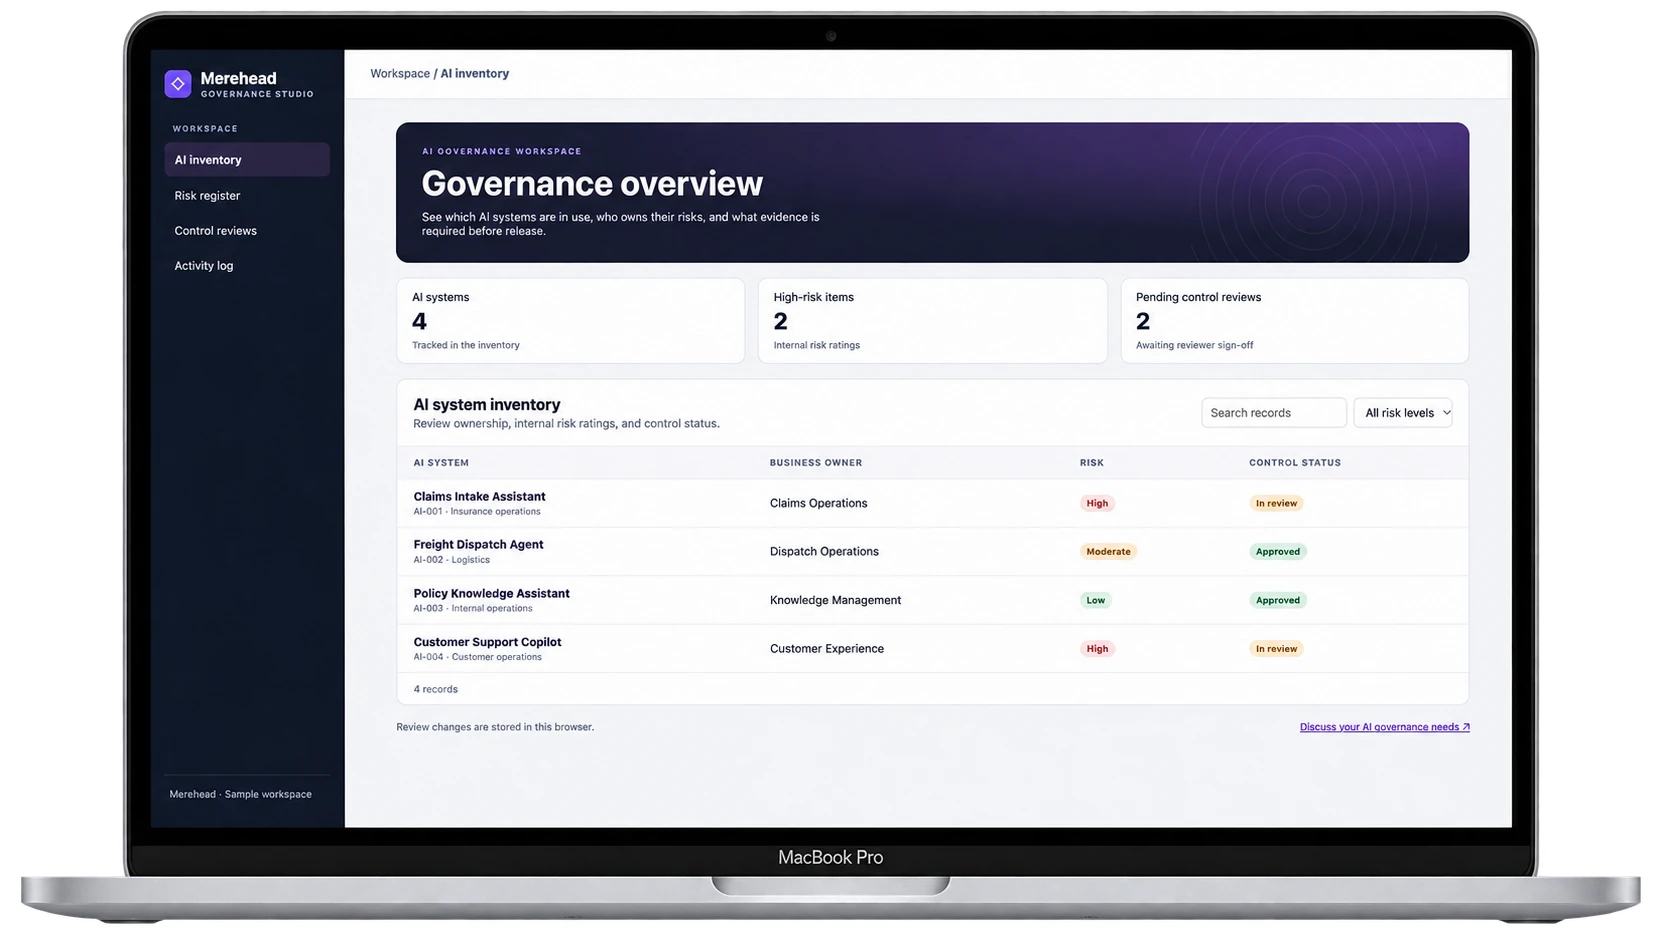
La gobernanza compensa en tres momentos: cuando la IA ya está en uso, cuando un producto está a punto de lanzarse y cuando va a llegar a un nuevo mercado.
Descubra qué herramientas tienen acceso a datos de la empresa o de clientes y quién es responsable de cada caso de uso.
Decida qué acciones puede realizar el sistema, cuáles requieren aprobación y qué ocurre cuando no puede completar una tarea de forma segura.
Compruebe qué obligaciones se aplican al producto y qué debe cambiar en el sistema o en su documentación.
Cinco servicios, desde el primer inventario hasta salvaguardas funcionando en su producto. Cada uno indica un plazo típico. Empiece con uno o combínelos.
Plazo típico: 2–4 semanas para un flujo de trabajo o un pequeño conjunto de casos de uso relacionados.
Seguimos cada caso de uso desde los datos que recibe hasta las decisiones o acciones en las que influye. En un asistente interno, eso puede significar comprobar si un usuario puede obtener un documento que no puede abrir en el sistema de origen.
Plazo típico: 3–6 semanas para redactar la política y acordar roles, aprobaciones y procedimientos de escalado.
Redactamos las reglas que sus equipos necesitan para aprobar nuevos usos de la IA, conceder accesos y responder a incidentes.
Plazo típico: 2–4 semanas para evaluar un sistema de IA y documentar las obligaciones aplicables y las brechas.
Nuestro abogado de IA revisa el uso previsto de su sistema y el papel de su organización para determinar qué obligaciones se aplican. Los ingenieros comparan esas conclusiones con lo que el sistema hace hoy.
Plazo típico: 1–3 semanas para un proveedor o modelo, según la documentación y los tiempos de respuesta del proveedor.
Comprobamos qué datos envía a cada proveedor, qué dice el proveedor que conserva y cómo gestiona los cambios de modelo o los incidentes.
Plazo típico: 3–8 semanas para implementar y probar un conjunto definido de controles en una aplicación.
Integramos en el producto las salvaguardas acordadas. Nuestros servicios de desarrollo de agentes de IA cubren permisos de herramientas, integraciones y límites a las acciones autónomas. Por ejemplo, un agente puede preparar una factura mientras la aplicación exige que una persona autorizada la apruebe antes de enviarla.
Cada referencia da forma a una parte distinta del trabajo: quién es responsable del riesgo, cómo se revisa el sistema de gestión y qué obligaciones legales se aplican.
Usamos Govern, Map, Measure y Manage para asignar responsables de riesgos, documentar cómo se usa el sistema, decidir qué probar y seguir cómo se gestiona cada riesgo.
Comparamos su sistema de gestión de IA con la norma e identificamos brechas en políticas, responsabilidades, registros y procedimientos de revisión.
Obtiene un análisis de brechas y un plan para cerrarlas
Nuestro abogado de IA evalúa la aplicabilidad y las obligaciones pertinentes. Traducimos las conclusiones en los cambios y las evidencias que su equipo necesita para los sistemas del alcance.
Las conclusiones se convierten en cambios y evidencias
Este es un ejemplo de cómo documentaríamos un requisito de aprobación humana para un asistente de IA.
Un empleado debe aprobar una respuesta redactada por IA antes de que llegue a un cliente.
El asistente guarda un borrador. Solo un usuario autorizado puede aprobarlo para su envío.
Intentar enviar sin aprobación. El intento debe fallar.
Intentar aprobar con una cuenta no autorizada. El intento debe fallar.
Aprobar con una cuenta autorizada y comprobar que el registro recoge la aprobación y el envío.
Creamos una base de conocimiento privada y dos asistentes de IA para un administrador de seguros de daños y responsabilidad civil. Los asistentes recuperan documentos según los permisos de acceso de cada empleado. Cuando llega un siniestro sin la información necesaria, el asistente de siniestros marca los campos que faltan y redacta una solicitud a partir de una plantilla aprobada. El tramitador de siniestros toma la decisión de cobertura.
Leer el caso de estudio de seguros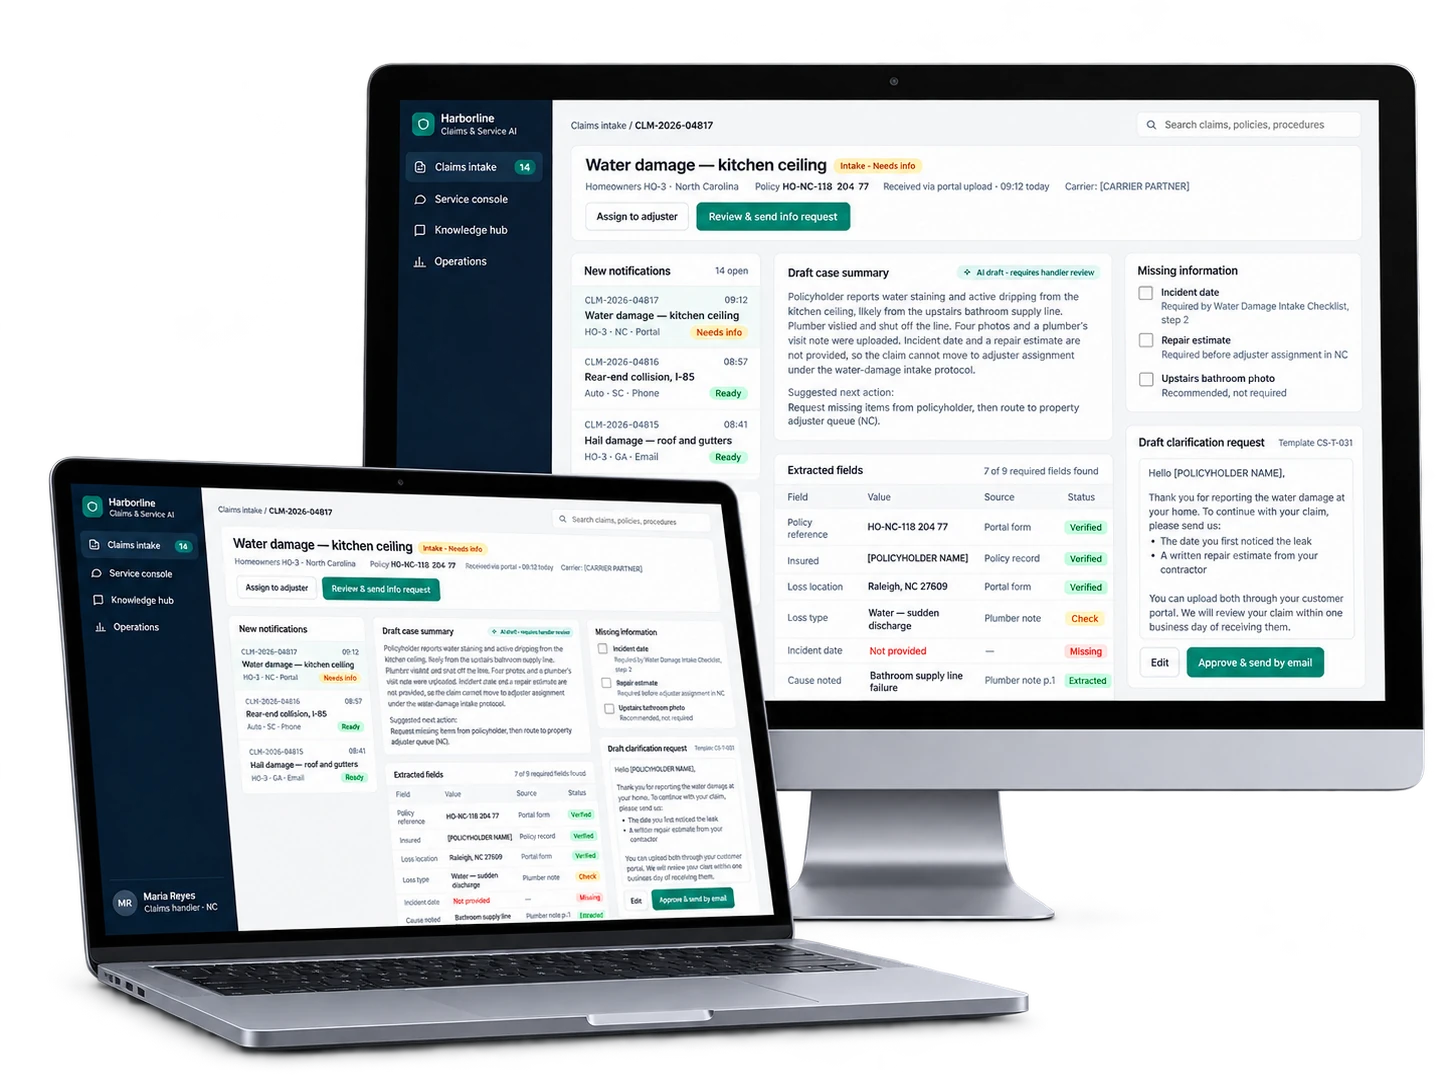
El tiempo de recepción de siniestros bajó de 14,5 a 9,1 minutos.
El agente encaja en nuestro trabajo diario, y nuestro equipo mantiene el control de las decisiones.
Legal e ingeniería revisan el mismo sistema codo con codo, para que las conclusiones se conviertan en cambios con los que su equipo pueda trabajar.
Revisa el uso previsto del sistema, el papel de su organización y los requisitos aplicables.
Revisa los flujos de datos, los permisos y las acciones que puede desencadenar la IA.
Juntos convierten las conclusiones en cambios que su equipo puede priorizar y verificar. Si nos contrata para implementarlos, acordamos las pruebas de aceptación antes de empezar el desarrollo.
Hablemos de su sistema de IA¿Tiene una pregunta sobre su propio sistema? Pregunte a nuestro equipo
Sí. Empezamos con la documentación disponible, una demostración y acceso a la configuración o los registros pertinentes. Las conclusiones distinguen lo que hemos verificado de lo que aún necesita evidencias. Nuestra guía sobre cómo crear un sistema de IA de extremo a extremo explica cómo probar todo el flujo de trabajo antes del lanzamiento.
Sí. Podemos acotar el trabajo a un sistema o flujo de trabajo, como un agente que redacta respuestas con datos de la cuenta del cliente.
Una evaluación acotada suele durar de 1 a 4 semanas, según lo que revisemos. Cuando sepamos qué sistemas entran en el alcance, qué documentación está disponible y si necesita revisión legal o implementación, podremos darle un plazo y una estimación de costes. Los plazos anteriores suponen que tenemos acceso a los materiales y personas pertinentes al empezar.
Cuéntenos qué hace su sistema de IA, quién lo usa y qué decisión necesita tomar antes del lanzamiento o la expansión.