As suas equipas já usam IA
Descubra que ferramentas têm acesso a dados da empresa ou de clientes e quem é responsável por cada caso de uso.
Sabe para onde vão os seus dados
Serviços
Há mais de 10 anos criamos projetos financeiros baseados em blockchain: exchanges de criptomoedas centralizadas e descentralizadas, bots cripto, gateways de pagamento, tokenização imobiliária, projetos DeFi e NFT.
AI & ML
Desde 2023 desenvolvemos IA para empresas: desenvolvimento de IA e LLM sob medida, agentes de IA, chatbots e IA corporativa integrada aos seus dados, produtos e processos.
Decida o que a sua IA pode fazer antes de ela o fazer
Antes de um assistente de IA poder ler o registo de um cliente, redigir uma resposta ou enviá-la, alguém tem de decidir a que pode aceder e quem aprova a ação. A Merehead ajuda-o a tomar essas decisões e a pô-las em prática.
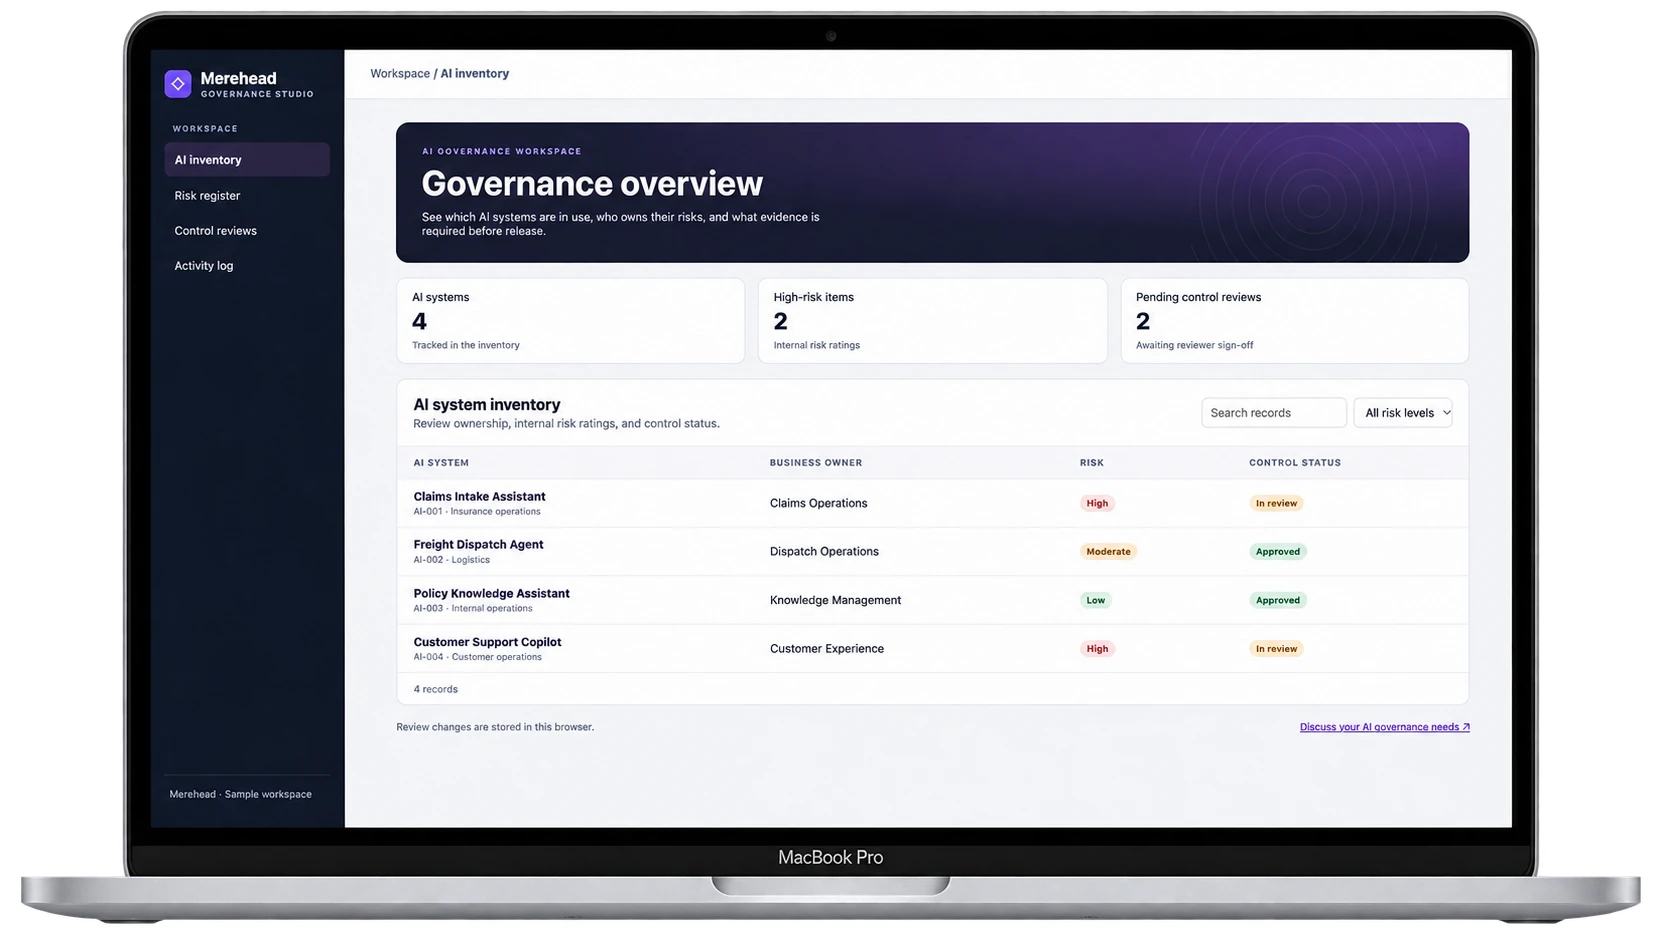
A governança compensa em três momentos: quando a IA já está em uso, quando um produto está prestes a ser lançado e quando vai chegar a um novo mercado.
Descubra que ferramentas têm acesso a dados da empresa ou de clientes e quem é responsável por cada caso de uso.
Decida que ações o sistema pode executar, quais exigem aprovação e o que acontece quando não consegue concluir uma tarefa com segurança.
Verifique que obrigações se aplicam ao produto e o que tem de mudar no sistema ou na sua documentação.
Cinco serviços, do primeiro inventário às salvaguardas a funcionar no seu produto. Cada um indica um prazo típico. Comece por um ou combine-os.
Prazo típico: 2–4 semanas para um fluxo de trabalho ou um pequeno conjunto de casos de uso relacionados.
Acompanhamos cada caso de uso desde os dados que recebe até às decisões ou ações que influencia. Num assistente interno, isso pode significar verificar se um utilizador consegue obter um documento que não pode abrir no sistema de origem.
Prazo típico: 3–6 semanas para redigir a política e acordar funções, aprovações e procedimentos de escalonamento.
Escrevemos as regras de que as suas equipas precisam para aprovar novos usos de IA, conceder acessos e responder a incidentes.
Prazo típico: 2–4 semanas para avaliar um sistema de IA e documentar as obrigações aplicáveis e as lacunas.
O nosso advogado de IA analisa a utilização prevista do seu sistema e o papel da sua organização para determinar que obrigações se aplicam. Os engenheiros comparam essas conclusões com o que o sistema faz hoje.
Prazo típico: 1–3 semanas para um fornecedor ou modelo, consoante a documentação e os tempos de resposta do fornecedor.
Verificamos que dados envia a cada fornecedor, o que o fornecedor declara reter e como gere alterações de modelo ou incidentes.
Prazo típico: 3–8 semanas para implementar e testar um conjunto definido de controlos numa aplicação.
Integramos no produto as salvaguardas acordadas. Os nossos serviços de desenvolvimento de agentes de IA abrangem permissões de ferramentas, integrações e limites a ações autónomas. Por exemplo, um agente pode preparar uma fatura enquanto a aplicação exige que uma pessoa autorizada a aprove antes do envio.
Cada referência molda uma parte diferente do trabalho: quem é responsável pelo risco, como o sistema de gestão é verificado e que obrigações legais se aplicam.
Usamos Govern, Map, Measure e Manage para atribuir responsáveis pelos riscos, documentar como o sistema é usado, decidir o que testar e acompanhar o tratamento de cada risco.
Comparamos o seu sistema de gestão de IA com a norma e identificamos lacunas em políticas, responsabilidades, registos e procedimentos de revisão.
Recebe uma análise de lacunas e um plano para as resolver
O nosso advogado de IA avalia a aplicabilidade e as obrigações relevantes. Traduzimos as conclusões nas alterações e evidências de que a sua equipa precisa para os sistemas abrangidos.
As conclusões tornam-se alterações e evidências
Eis um exemplo de como documentaríamos um requisito de aprovação humana para um assistente de IA.
Um colaborador tem de aprovar uma resposta redigida pela IA antes de ela chegar a um cliente.
O assistente guarda um rascunho. Só um utilizador autorizado o pode aprovar para envio.
Tentar enviar sem aprovação. A tentativa deve falhar.
Tentar aprovar com uma conta não autorizada. A tentativa deve falhar.
Aprovar com uma conta autorizada e verificar que o registo guarda a aprovação e o envio.
Criámos uma base de conhecimento privada e dois assistentes de IA para um administrador de seguros de danos e responsabilidade civil. Os assistentes obtêm documentos de acordo com as permissões de acesso de cada colaborador. Quando um sinistro chega sem a informação necessária, o assistente de sinistros assinala os campos em falta e redige um pedido a partir de um modelo aprovado. O gestor de sinistros toma a decisão de cobertura.
Ler o caso de estudo de seguros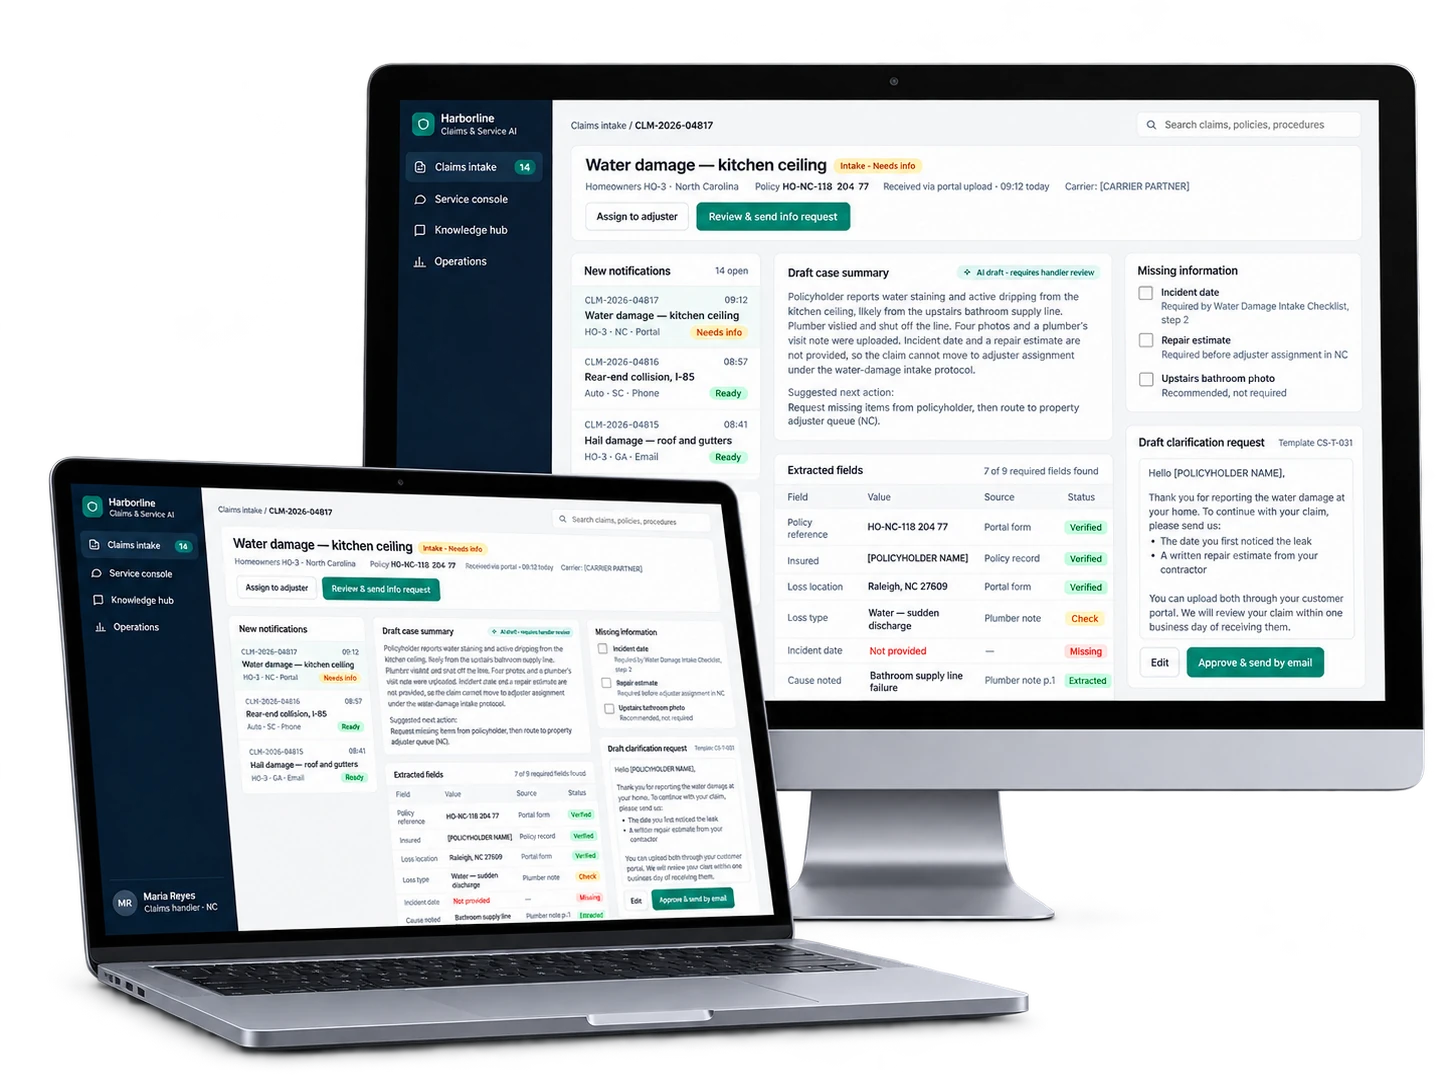
O tempo de receção de sinistros desceu de 14,5 para 9,1 minutos.
O agente encaixa no nosso trabalho diário, e as decisões continuam nas mãos da nossa equipa.
O jurídico e a engenharia analisam o mesmo sistema lado a lado, para que as conclusões se tornem alterações com que a sua equipa possa avançar.
Analisa a utilização prevista do sistema, o papel da sua organização e os requisitos aplicáveis.
Analisa os fluxos de dados, as permissões e as ações que a IA pode desencadear.
Juntos, transformam as conclusões em alterações que a sua equipa pode priorizar e verificar. Se nos contratar para as implementar, acordamos os testes de aceitação antes do início do desenvolvimento.
Fale sobre o seu sistema de IATem uma pergunta sobre o seu sistema? Pergunte à nossa equipa
Sim. Começamos pela documentação disponível, uma demonstração e acesso às definições ou registos relevantes. As conclusões distinguem o que verificámos do que ainda precisa de evidências. O nosso guia sobre como criar um sistema de IA de ponta a ponta explica como testar todo o fluxo de trabalho antes do lançamento.
Sim. Podemos limitar o trabalho a um sistema ou fluxo de trabalho, como um agente que redige respostas com dados da conta do cliente.
Uma avaliação focada demora normalmente 1–4 semanas, consoante o que analisamos. Quando soubermos que sistemas estão no âmbito, que documentação está disponível e se precisa de revisão jurídica ou implementação, podemos indicar um prazo e uma estimativa de custos. Os prazos acima pressupõem que temos acesso aos materiais e às pessoas relevantes no início do trabalho.
Diga-nos o que faz o seu sistema de IA, quem o usa e que decisão precisa de tomar antes do lançamento ou da expansão.