I vostri team usano già l’IA
Scoprite quali strumenti hanno accesso ai dati aziendali o dei clienti e chi è responsabile di ciascun caso d’uso.
Sapete dove vanno i vostri dati
Servizi
Da oltre 10 anni realizziamo progetti finanziari basati su blockchain: exchange di criptovalute centralizzati e decentralizzati, bot crypto, gateway di pagamento, tokenizzazione immobiliare, progetti DeFi e NFT.
AI & ML
Dal 2023 sviluppiamo AI per le aziende: sviluppo di AI e LLM su misura, agenti AI, chatbot e AI enterprise integrata con i vostri dati, prodotti e processi.
Decidete cosa può fare la vostra IA prima che lo faccia
Prima che un assistente IA possa leggere la scheda di un cliente, preparare una risposta o inviarla, qualcuno deve decidere a cosa può accedere e chi approva l’azione. Merehead vi aiuta a prendere queste decisioni e a metterle in pratica.
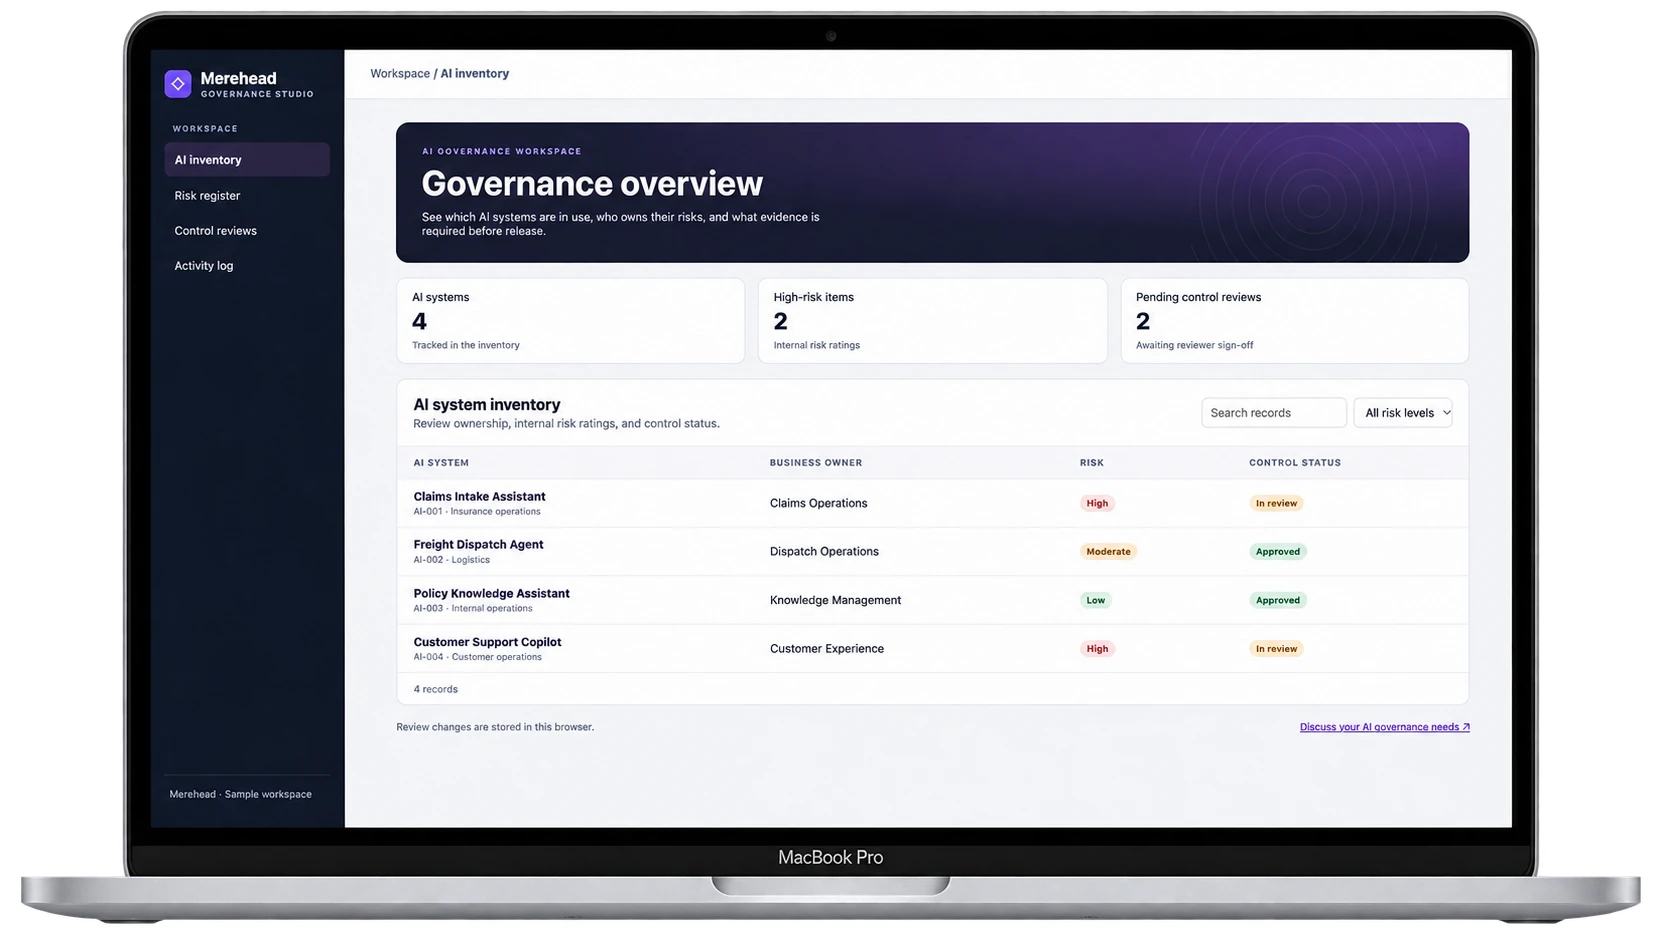
La governance ripaga in tre momenti: quando l’IA è già in uso, quando un prodotto sta per essere lanciato e quando sta per arrivare su un nuovo mercato.
Scoprite quali strumenti hanno accesso ai dati aziendali o dei clienti e chi è responsabile di ciascun caso d’uso.
Decidete quali azioni può compiere il sistema, quali richiedono approvazione e cosa succede quando non può completare un compito in sicurezza.
Verificate quali obblighi si applicano al prodotto e cosa deve cambiare nel sistema o nella sua documentazione.
Cinque servizi, dal primo inventario alle salvaguardie operative nel vostro prodotto. Per ciascuno è indicata una durata tipica. Iniziate con uno o combinateli.
Durata tipica: 2–4 settimane per un flusso di lavoro o un piccolo insieme di casi d’uso correlati.
Seguiamo ogni caso d’uso dai dati che riceve fino alle decisioni o azioni che influenza. Per un assistente interno, questo può significare verificare se un utente può recuperare un documento che non può aprire nel sistema di origine.
Durata tipica: 3–6 settimane per redigere la policy e concordare ruoli, approvazioni e procedure di escalation.
Scriviamo le regole di cui i vostri team hanno bisogno per approvare nuovi usi dell’IA, concedere accessi e rispondere agli incidenti.
Durata tipica: 2–4 settimane per valutare un sistema di IA e documentare obblighi applicabili e lacune.
Il nostro legale esperto di IA esamina l’uso previsto del vostro sistema e il ruolo della vostra organizzazione per stabilire quali obblighi si applicano. Gli ingegneri confrontano queste conclusioni con ciò che il sistema fa oggi.
Durata tipica: 1–3 settimane per un fornitore o un modello, a seconda della documentazione e dei tempi di risposta del fornitore.
Verifichiamo quali dati inviate a ciascun fornitore, cosa dichiara il fornitore sulla loro conservazione e come gestisce cambi di modello o incidenti.
Durata tipica: 3–8 settimane per implementare e testare un insieme definito di controlli in un’applicazione.
Integriamo nel prodotto le salvaguardie concordate. I nostri servizi di sviluppo di agenti IA coprono permessi degli strumenti, integrazioni e limiti alle azioni autonome. Ad esempio, un agente può preparare una fattura mentre l’applicazione richiede che una persona autorizzata la approvi prima dell’invio.
Ogni riferimento guida una parte diversa del lavoro: chi è responsabile del rischio, come viene verificato il sistema di gestione e quali obblighi legali si applicano.
Usiamo Govern, Map, Measure e Manage per assegnare i responsabili dei rischi, documentare l’uso del sistema, decidere cosa testare e monitorare la gestione di ciascun rischio.
Confrontiamo il vostro sistema di gestione dell’IA con lo standard e individuiamo le lacune in policy, responsabilità, registrazioni e procedure di revisione.
Ottenete una gap analysis e un piano per colmare le lacune
Il nostro legale esperto di IA valuta l’applicabilità e gli obblighi pertinenti. Traduciamo le conclusioni nelle modifiche e nelle evidenze di cui il vostro team ha bisogno per i sistemi nel perimetro.
Le conclusioni diventano modifiche ed evidenze
Ecco un esempio di come documenteremmo un requisito di approvazione umana per un assistente IA.
Un membro dello staff deve approvare una risposta redatta dall’IA prima che arrivi a un cliente.
L’assistente salva una bozza. Solo un utente autorizzato può approvarla per l’invio.
Provare a inviare senza approvazione. Il tentativo deve fallire.
Provare ad approvare con un account non autorizzato. Il tentativo deve fallire.
Approvare con un account autorizzato e verificare che il log registri l’approvazione e l’invio.
Abbiamo realizzato un hub di conoscenza privato e due assistenti IA per un amministratore di assicurazioni danni e responsabilità civile. Gli assistenti recuperano i documenti in base ai permessi di accesso del dipendente. Quando un sinistro arriva senza le informazioni necessarie, l’assistente sinistri segnala i campi mancanti e prepara una richiesta da un modello approvato. La decisione sulla copertura spetta al liquidatore.
Leggi il caso di studio assicurativo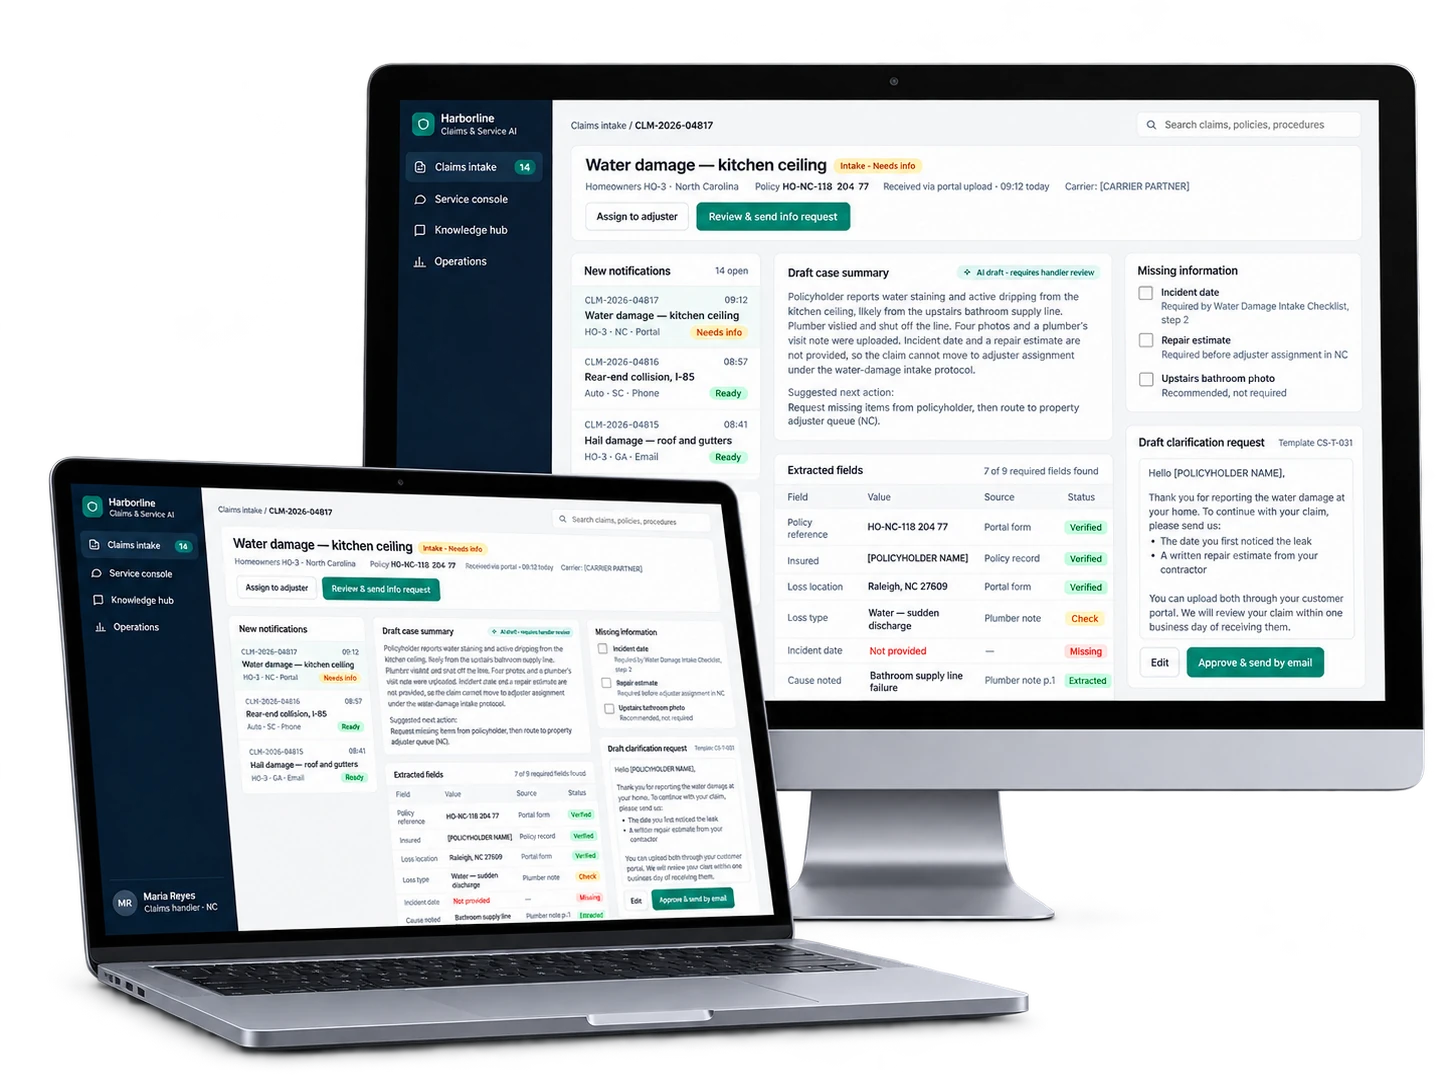
Il tempo di ricezione dei sinistri è sceso da 14,5 a 9,1 minuti.
L’agente si inserisce nel nostro lavoro quotidiano e le decisioni restano alle nostre persone.
Legale e ingegneria esaminano lo stesso sistema fianco a fianco, così le conclusioni diventano modifiche su cui il vostro team può agire.
Esamina l’uso previsto del sistema, il ruolo della vostra organizzazione e i requisiti applicabili.
Esamina flussi di dati, permessi e azioni che l’IA può avviare.
Insieme trasformano le conclusioni in modifiche che il vostro team può prioritizzare e verificare. Se ci affidate l’implementazione, concordiamo i test di accettazione prima dell’inizio dello sviluppo.
Parliamo del vostro sistema di IAAvete una domanda sul vostro sistema? Chiedete al nostro team
Sì. Partiamo dalla documentazione disponibile, da una dimostrazione e dall’accesso alle impostazioni o ai log pertinenti. Le conclusioni distinguono ciò che abbiamo verificato da ciò che richiede ancora evidenze. La nostra guida sulla realizzazione di un sistema di IA end-to-end spiega come testare l’intero flusso di lavoro prima del rilascio.
Sì. Possiamo circoscrivere il lavoro a un sistema o a un flusso di lavoro, ad esempio un agente che prepara risposte usando i dati dell’account cliente.
Una valutazione mirata richiede in genere 1–4 settimane, a seconda di cosa esaminiamo. Una volta chiariti i sistemi nel perimetro, la documentazione disponibile e se vi servono revisione legale o implementazione, possiamo fornirvi tempi e una stima dei costi. Le durate indicate sopra presuppongono che all’avvio abbiamo accesso ai materiali e alle persone necessari.
Raccontateci cosa fa il vostro sistema di IA, chi lo usa e quale decisione dovete prendere prima del lancio o dell’espansione.