Ваші команди вже використовують ШІ
З’ясуйте, які інструменти мають доступ до даних компанії чи клієнтів і хто відповідає за кожен сценарій використання.
Ви знаєте, куди йдуть ваші дані
Послуги
Понад 10 років ми створюємо фінансові проєкти на блокчейні: централізовані та децентралізовані криптобіржі, криптоботи, платіжні шлюзи, токенізацію нерухомості, DeFi та NFT-проєкти.
AI & ML
З 2023 року ми створюємо AI-рішення для бізнесу: розробка AI та LLM, AI-агенти, чат-боти й корпоративний AI, інтегрований з вашими даними, продуктами та процесами.
Визначте, що може ваш ШІ, до того як він це зробить
Перш ніж AI-асистент зможе прочитати запис клієнта, підготувати відповідь або надіслати її, хтось має вирішити, до чого він має доступ і хто погоджує дію. Merehead допомагає ухвалити ці рішення й втілити їх на практиці.
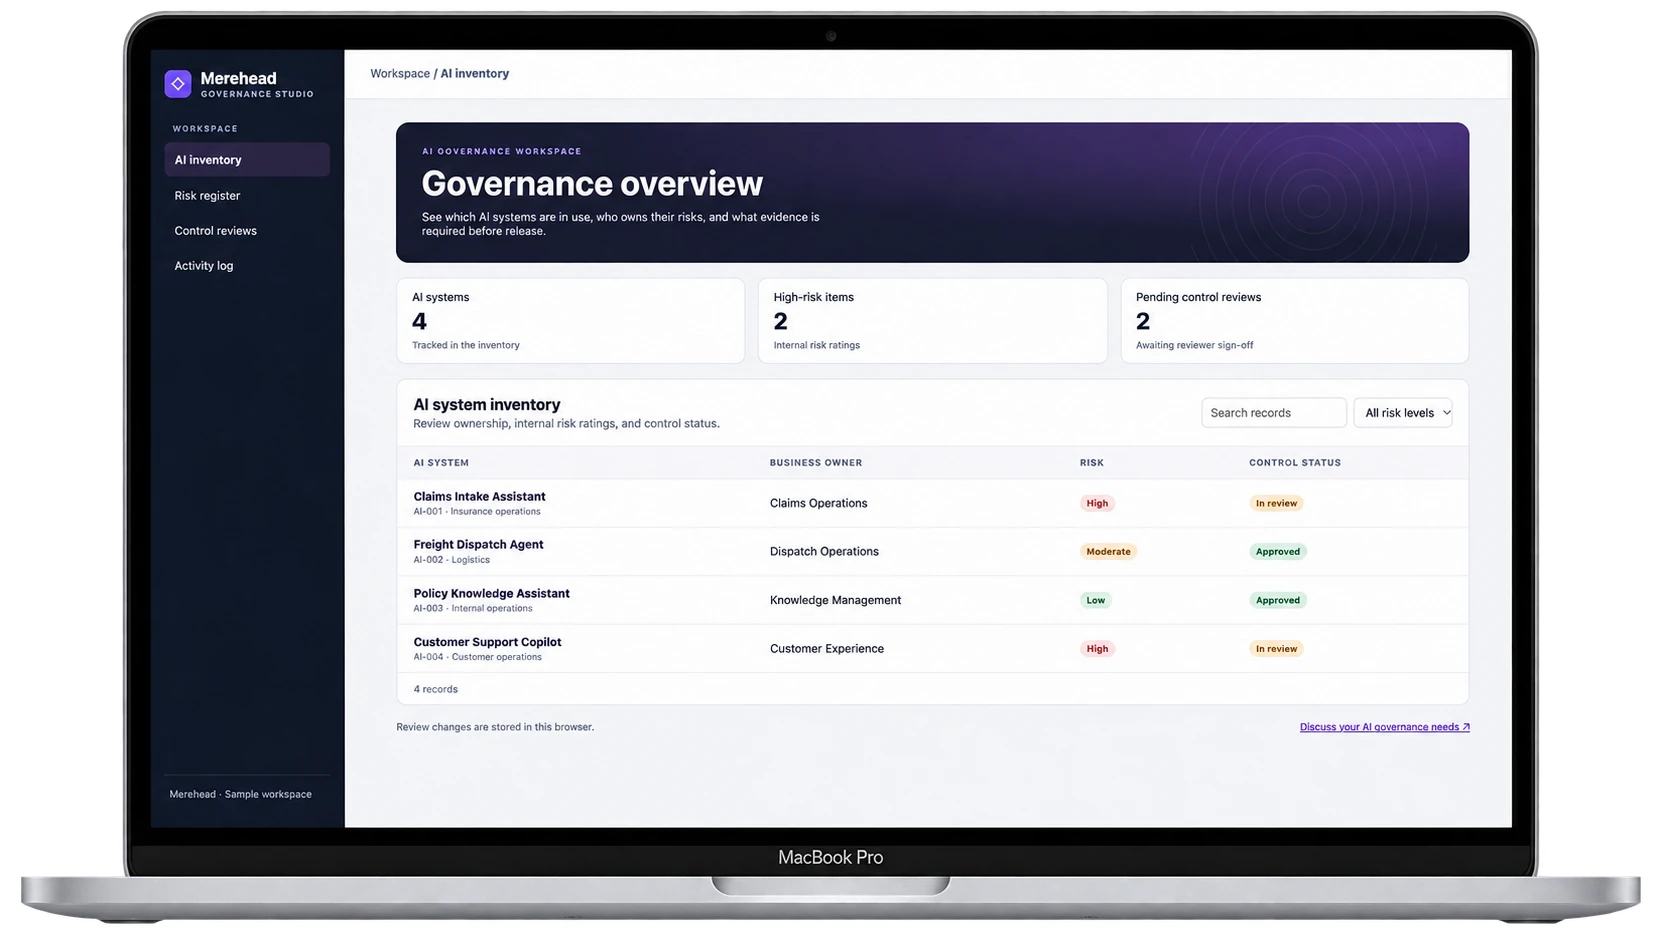
Governance окупається у три моменти: коли ШІ вже використовується, коли продукт от-от запуститься і коли він виходить на новий ринок.
З’ясуйте, які інструменти мають доступ до даних компанії чи клієнтів і хто відповідає за кожен сценарій використання.
Визначте, які дії може виконувати система, які потребують погодження і що відбувається, коли вона не може безпечно виконати завдання.
Перевірте, які зобов’язання стосуються продукту і що треба змінити в системі чи її документації.
П’ять послуг: від першої інвентаризації до запобіжників, що працюють у вашому продукті. Для кожної вказано типовий строк. Почніть з однієї або поєднайте кілька.
Типовий строк: 2–4 тижні для одного робочого процесу або кількох пов’язаних сценаріїв.
Ми простежуємо кожен сценарій від даних, які він отримує, до рішень чи дій, на які він впливає. Для внутрішнього асистента це може означати перевірку, чи може користувач отримати документ, який не може відкрити у вихідній системі.
Типовий строк: 3–6 тижнів щоб підготувати політику й погодити ролі, погодження та процедури ескалації.
Ми пишемо правила, потрібні вашим командам для погодження нових сценаріїв ШІ, надання доступу та реагування на інциденти.
Типовий строк: 2–4 тижні щоб оцінити одну AI-систему й задокументувати застосовні зобов’язання та прогалини.
Наш AI-юрист аналізує призначення вашої системи та роль вашої організації, щоб визначити, які зобов’язання застосовуються. Інженери порівнюють ці висновки з тим, що система робить сьогодні.
Типовий строк: 1–3 тижні для одного постачальника чи моделі залежно від документації та швидкості відповіді постачальника.
Ми перевіряємо, які дані ви надсилаєте кожному провайдеру, що провайдер заявляє про їх зберігання і як він діє при зміні моделі чи інцидентах.
Типовий строк: 3–8 тижнів щоб впровадити й протестувати визначений набір контролів в одному застосунку.
Ми вбудовуємо погоджені запобіжники в продукт. Наші послуги з розробки AI-агентів охоплюють дозволи інструментів, інтеграції та обмеження автономних дій. Наприклад, агент може підготувати рахунок, а застосунок вимагатиме, щоб уповноважена людина погодила його перед надсиланням.
Кожен документ формує свою частину роботи: хто відповідає за ризик, як перевіряється система управління і які юридичні зобов’язання застосовуються.
Ми використовуємо функції Govern, Map, Measure і Manage, щоб призначити відповідальних за ризики, задокументувати використання системи, визначити, що тестувати, і відстежувати роботу з кожним ризиком.
Ми порівнюємо вашу систему управління ШІ зі стандартом і знаходимо прогалини в політиках, обов’язках, записах і процедурах перевірки.
Ви отримуєте gap-аналіз і план усунення прогалин
Наш AI-юрист оцінює застосовність і відповідні зобов’язання. Ми перетворюємо висновки на зміни та докази, потрібні вашій команді для систем у межах проєкту.
Висновки стають змінами й доказами
Ось приклад того, як ми документуємо вимогу погодження людиною для AI-асистента.
Співробітник має погодити відповідь, підготовлену ШІ, перш ніж вона потрапить до клієнта.
Асистент зберігає чернетку. Погодити її до надсилання може лише уповноважений користувач.
Спробувати надіслати без погодження. Спроба має бути невдалою.
Спробувати погодити з неуповноваженого акаунта. Спроба має бути невдалою.
Погодити з уповноваженого акаунта й перевірити, що журнал фіксує погодження та надсилання.
Ми створили приватну базу знань і двох AI-асистентів для адміністратора страхування майна та відповідальності. Асистенти отримують документи відповідно до прав доступу співробітника. Коли претензія надходить без потрібної інформації, асистент з претензій позначає відсутні поля й готує запит за погодженим шаблоном. Рішення про покриття ухвалює фахівець з претензій.
Читати кейс про страхування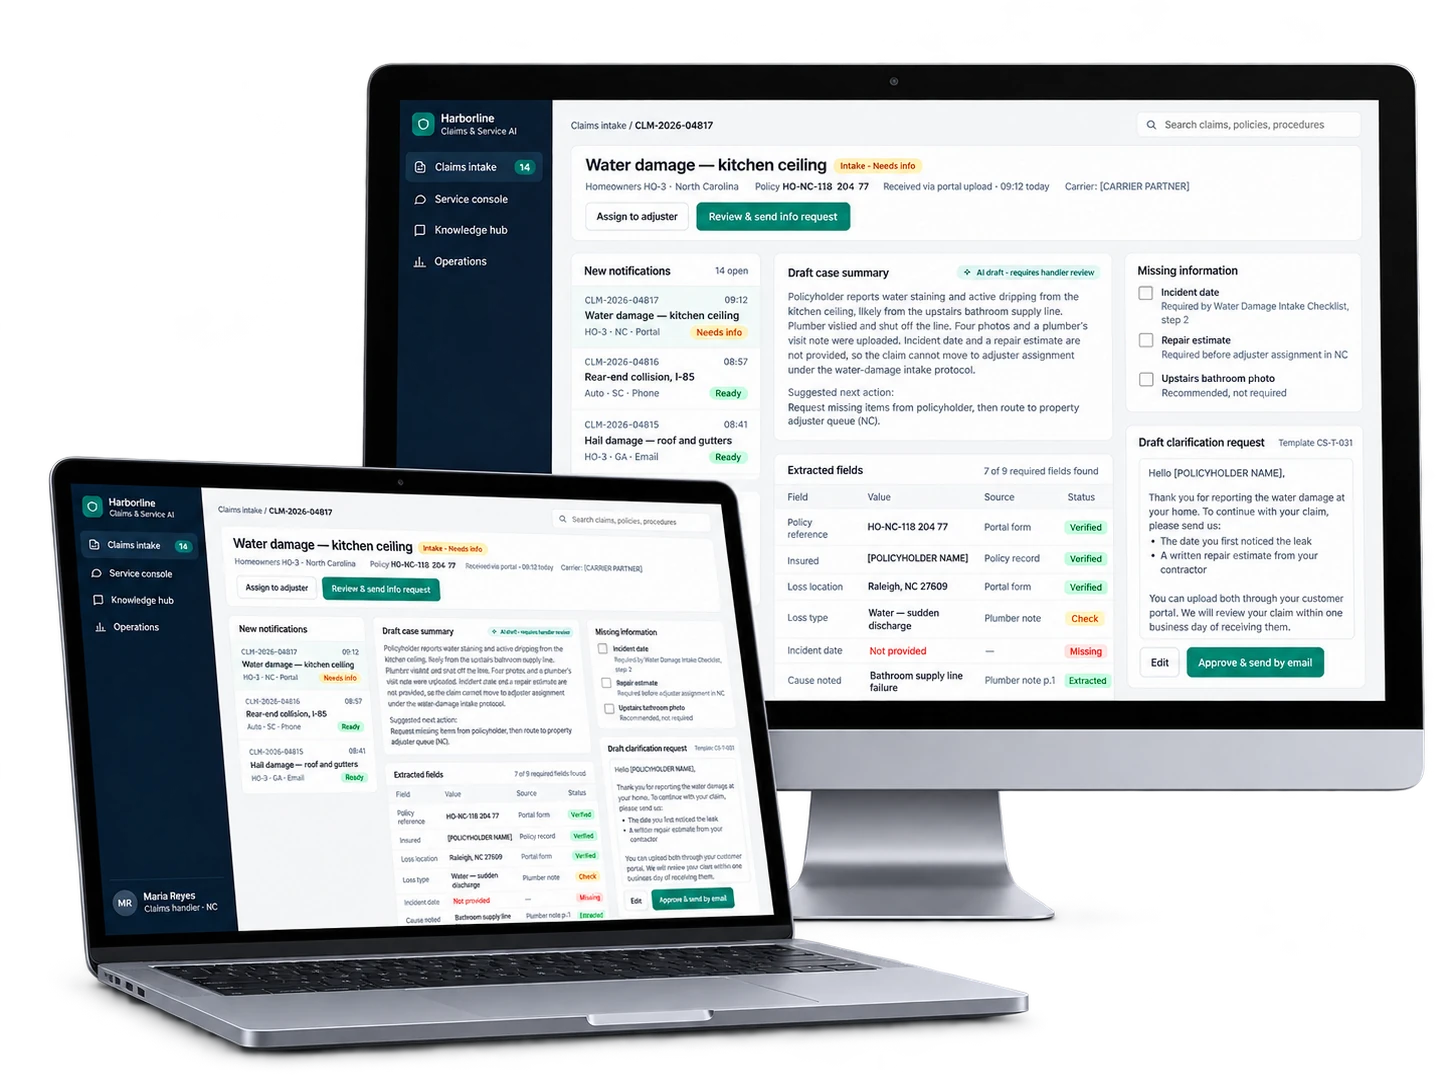
Час приймання претензії скоротився з 14,5 до 9,1 хвилини.
Агент вписується в нашу щоденну роботу, а рішення залишаються за нашими людьми.
Юристи та інженери перевіряють одну систему пліч-о-пліч, тож висновки перетворюються на зміни, з якими ваша команда може працювати.
Аналізує призначення системи, роль вашої організації та вимоги, що застосовуються.
Аналізує потоки даних, дозволи та дії, які може запускати ШІ.
Разом вони перетворюють висновки на зміни, які ваша команда може пріоритезувати й перевірити. Якщо ви доручаєте нам впровадження, ми погоджуємо приймальні тести до початку розробки.
Обговорити вашу AI-системуМаєте запитання щодо своєї системи? Запитайте нашу команду
Так. Ми починаємо з наявної документації, демонстрації та доступу до потрібних налаштувань чи журналів. У висновках ми розділяємо те, що перевірили, і те, що ще потребує доказів. Наш посібник про створення наскрізної AI-системи пояснює, як протестувати весь робочий процес перед релізом.
Так. Ми можемо обмежити роботу однією системою чи процесом, наприклад агентом, який готує відповіді на основі даних клієнтського акаунта.
Цільова оцінка зазвичай триває 1–4 тижні залежно від того, що ми перевіряємо. Коли ми знаємо, які системи входять у проєкт, яка документація доступна і чи потрібні юридична перевірка або впровадження, ми можемо назвати строки й вартість. Наведені вище строки передбачають, що на старті ми маємо доступ до потрібних матеріалів і людей.
Розкажіть, що робить ваша AI-система, хто нею користується і яке рішення вам потрібно ухвалити перед запуском чи розширенням.